
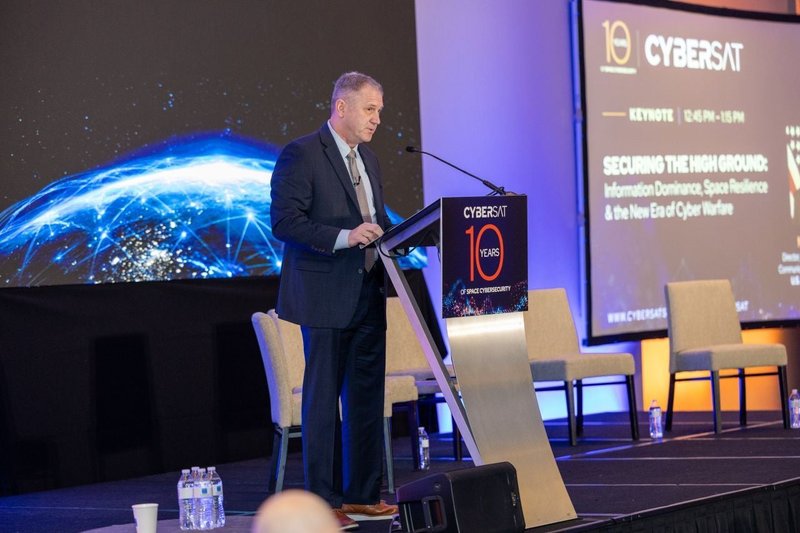
在AI驱动的黑客攻击时代,要保障美军关键天基能力在敌方网络攻击下正常运行,美国国防部及其承包商需全面采用自主在轨网络防御体系,一名美国国防部高级官员本周在CyberSat大会上表示。
美国国防部首席信息官下属指挥、控制与通信基础设施(Command, Control and Communications Infrastructure, C3I)主管迈克·迪恩在11月3日的简报会上警告称:“对手正积极利用机器学习挖掘卫星飞控软件的零日漏洞,策划自主多向量网络攻击,还会生成高度逼真的合成遥测数据欺骗我方地面管制人员。”
迪恩补充道:“要抵御这一威胁,我们的攻防能力必须运用同等级的前沿人工智能技术。”
迪恩指出,基础设施是人工智能发挥作用的必要前提:“如果部署在脆弱、碎片化的基础设施上,人工智能无法发挥军事价值。”他解释称,算法的有效性上限取决于其运行的计算平台,以及用于训练和输入的数据。目前需要的是“持久的数字基础,即统一的混合多云环境,覆盖从企业数据中心到战术边缘再到太空的全范围”。
迪恩介绍,美国国防部正在开发可在卫星载荷上直接运行容器化微服务、以及AI驱动的自动化网络防御程序的计算架构。这将为标准化数据架构、数据治理,以及“可抵御敌方电子和网络破坏的强化光学与射频(RF)传输网络”提供基础。
AI辅助网络攻击的核心特征之一是速度极快,因此美国国防部必须淘汰过时的人工验证、代码审核流程,以及效率低下的变更控制委员会。迪恩表示,这些机制正被“覆盖全国防部范围的持续自动化开发、安全与运营(DevSecOps)流水线”取代。补丁及其他更新的部署周期需要压缩到小时级,而非月度级。
迪恩称:“当发现在轨漏洞,或是对手尝试对我们的卫星通信(satcom)星座实施新型电子欺骗时,我们不可能花几个月等待人工审查委员会审批,或是等到下一批次卫星生产完成。通过基于高保真数字孪生的自动化测试、简化自动签名流程,我们可以在数小时内完成补丁的编译、验证,并将经过加密校验的补丁直接发送到在轨卫星上。”
迪恩表示,网络防御必须具备自主运行能力,因为作战环境恶劣,通信连接可能受限、中断甚至完全断开。“为高带宽企业环境设计的商用网络安全工具在战术边缘无法使用。”他指出,作战场景下的网络弹性需要“部署自主轻量型AI代理,无需持续连接企业云,就能在部署的平台本地完成异常检测、入侵遏制和系统自修复”。
如果卫星在网络攻击期间与地面站失去通信,星上防御AI必须能自主隔离受损子系统、重新路由遥测数据,保障任务能力不受影响。
迪恩补充称,网络弹性必须从设计阶段就融入系统。在飞控计算机集成到运载火箭之前,“必须经过基于数字孪生、硬件在环、软件在环、网络靶场的真实、无限制对抗测试”,目标是让美军卫星软件“接受我们掌握的最先进国家级利用工具集的测试,从而发现所有漏洞”。
为确保承包商达到要求,美国国防部首席信息官办公室“要求所有国家安全太空系统、武器系统和互联平台都必须正式验证网络弹性要求,太空平台没有任何例外”。
微信扫描下方的二维码阅读本文


发表回复
要发表评论,您必须先登录。