
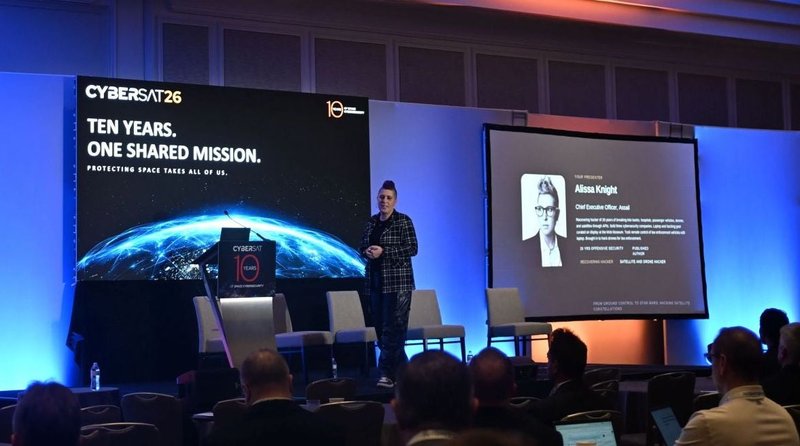
应用程序编程接口(Application Programming Interface, API)是信息技术领域的“罗塞塔石碑”,可实现不同软件程序之间的互通,同时支持用户在不同系统中完成身份认证。
自称“改过自新的黑客”、曾在被捕后被美国情报部门吸纳的Alissa Knight解释称,API同时也是新航天领域的基石之一,卫星运营商可通过云架构下基于API的仪表盘远程操控卫星。Knight目前是风投支持的网络安全公司Assail的首席执行官,该公司正在开发智能体AI集群,用于测试企业系统的网络安全性。
Knight表示:“当你实际涉及遥测数据传输,或是向卫星发送‘转向并拍摄该区域’这类指令时,这些操作都是通过API完成的。”
在上周举办的CyberSat大会上,她向参会人员指出,API同时也是航天系统的阿喀琉斯之踵,因为这类接口存在大量软件漏洞。
Knight的演示环节展示了其小型AI集群如何发现并利用对象级别授权失效(Broken Object Level Authorization, BOLA)漏洞。在卫星管理仪表盘场景下,BOLA漏洞可能导致经认证、仅获得单颗卫星管理权限的登录用户,能够获取其他卫星的控制权。
Knight称:“我们在身份认证环节做得非常完善,但授权环节的表现极差。BOLA属于授权类攻击,在我发现的API漏洞中,约98%都属于这类漏洞。”
Knight演示的攻击利用了她登录仪表盘后系统发放的“持有者令牌(bearer token)”。受BOLA漏洞影响,该令牌可让她操控其他卫星。
在AI集群获取控制权的过程中她介绍道:“我拿到的持有者令牌,原本的权限范围仅覆盖一颗卫星,但我可以访问星座中的任意一颗卫星。”
Knight在接受《Via Satellite》采访时表示,同类BOLA漏洞反复出现存在多方面原因。
她坦言:“成因并不简单。首先,智能体编码的普及导致企业软件存在大量漏洞。另外,当前代码上线的速度也是一个因素,现在我们的代码发布速度极快,过去需要数月完成的工作,现在仅需12到24小时就能上线。”
最后Knight指出:“我们没有落实安全左移原则,这一原则要求在代码编写的同时开展安全测试,而当前我们并没有执行该要求。”
微信扫描下方的二维码阅读本文


发表回复
要发表评论,您必须先登录。