
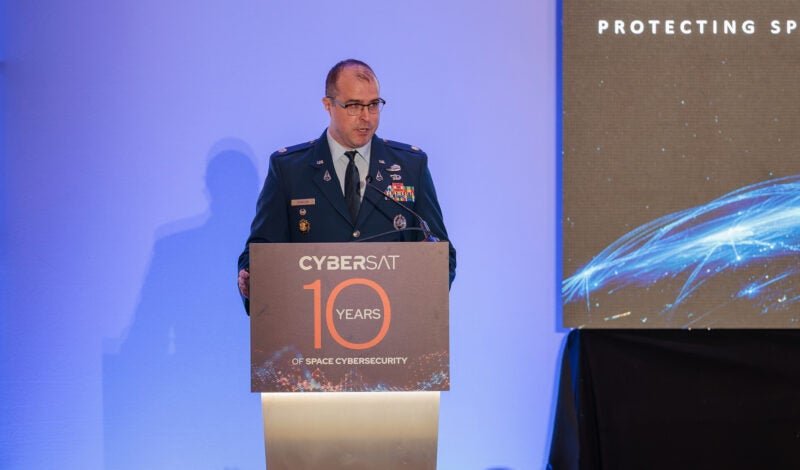
【弗吉尼亚州雷斯顿讯】负责研制和运营美国间谍卫星的保密机构美国国家侦察局(National Reconnaissance Office, NRO)中校卢克·希比尔斯基近日在CyberSat大会上向与会者透露,该局新设立的网络保护办公室(Cyber Protection Office, CPO)现有员工超600人,年度预算为2.5亿美元。
希比尔斯基表示,CPO的成立最初是在去年的CyberSat大会上公布的,本次他披露了该办公室的工作细节以及设立该机构的底层考量。
“长期以来,我们的运营和安全政策都是分开管理的……我们得到的教训十分明确:威胁不会理会组织边界。对手会寻找缝隙,寻找政策与运营之间、责任与执行之间、不同团队之间的缺口。”他说道。
希比尔斯基补充称,美国国家侦察局领导层意识到“我们的网络防护组织架构需要进行根本性变革”,因此“采取措施将网络运营和安全职能整合到单一的网络保护办公室中,实现一支团队、一项使命、一套标准”。
希比尔斯基表示这一调整十分重要,“因为当作战人员和合作伙伴需要支持、指导或决策时,他们不需要在不同组织的缝隙中来回协调”。
他介绍,CPO是一个24小时不间断运行的任务机构,军事人员、政府文职雇员和承包商并肩工作。除了由希比尔斯基指挥的美国太空军第26三角洲部队(Delta 26)之外,还有来自美国空军、陆军和海军的军事人员。团队成员不仅有网络运营人员,还包括工程师、采办人员、IT/信息技术专家和情报专业人员。
希比尔斯基透露,CPO可提供超38项网络服务,包括持续网络防御、事件响应、安全工程、风险管理和任务支持等。
他补充称,过去一年,随着中东及其他地区的作战节奏加快,CPO已经扩大了对全球各地作战司令部的网络运营支持。各作战司令部的优先级IT和网络资产将逐步接入CPO,由其提供集中防护。
除了扩大覆盖地域范围之外,CPO还在扩展其监控美国国防部(Department of Defense, DoD)网络的能力,包括运营技术(Operational Technology)等 legacy/ legacy系统。“我们正在扩大跨任务环境的网络可见性,包括优化将运营相关数据导入企业级防御工作流的方式,从而更有效地进行检测、理解和响应。”他说道。
ONCD情报负责人警告AI/人工智能将加速网络攻击
美国总统行政办公室下属的国家网络总监办公室(Office of the National Cyber Director, ONCD)也在拓展相关工作。在一场主旨炉边谈话中,ONCD情报高级主管威廉·洛克斯向出席会议的航天卫星企业高管、网络工程师和太空军军官表示,联邦政府乃至整个国家迫切需要提升网络防护能力。威胁主体广泛采用AI/人工智能技术后,网络攻击的速度和规模可能随之提升,这将使得传统的网络防御节奏不再适用。
“过去,我们的工作模式是观察现实中的威胁活动,收集静态的入侵指标,将基于特征的检测能力整合到防御资源中,寄希望于威胁得到缓解。”洛克斯说道。
他承认这种方法一直存在局限性,但现在已经基本失效。“纯粹被动的网络安全方法已经不够用了,在当下尤其如此,因为我们现在面临的威胁和仅仅几年前的威胁已经截然不同。”洛克斯指出。
最大的变化就是人工智能的应用越来越广泛。“如果现在讨论网络活动还没涉及超级智能(Super Intelligence, SI)的话,我认为很快就不可能避开这个话题了。”洛克斯使用了特朗普总统偏好的“超级智能”这一表述来指代AI/人工智能,“不管是在运营前端用超级智能来强化目标侦察、社会工程、漏洞研究或者工具开发,还是用超级智能来加速实时运营,很快绝大多数网络运营活动都可能会在某种程度上以某种方式用到超级智能。”
他补充称,攻击者使用AI/人工智能能够获得的优势“价值太高,威胁主体不可能不滥用”。“由超级智能赋能的网络运营的突出特征就是速度。”
他表示,这种速度意味着整个网络运营生命周期的时间线正在压缩。过去防御者通常可以依赖的时间差,比如补丁发布到首个漏洞利用程序出现的间隔、攻击者获得初始访问权限到转向更敏感资源的间隔,正在快速缩小。“从防御者的角度来看,超级智能赋能的网络运营的速度……有可能超过此前我们认为可接受的补丁部署、检测和修复的时间周期。”
此外他预测,AI/人工智能将“让更多主体可以获得先进能力,降低网络犯罪分子的准入门槛,同时提升更复杂攻击者的能力上限”。
微信扫描下方的二维码阅读本文


发表回复
要发表评论,您必须先登录。